Un ataque informático echó a perder el producto refrigerado de cientos de supermercados en Francia. El caso deja preguntas concretas para la industria de productos para el cuidado de la salud.
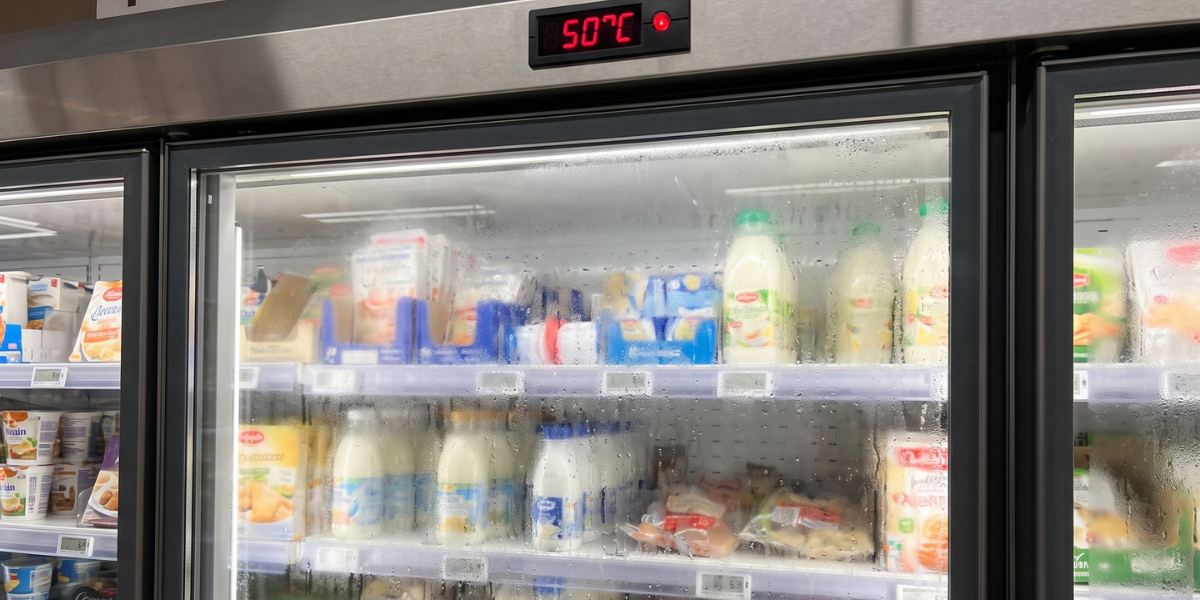
Entre la noche del domingo 11 y la madrugada del lunes 12 de octubre de 2026, los sistemas de refrigeración de cientos de supermercados franceses fueron manipulados a distancia. Según la información publicada, los atacantes accedieron al sistema que controla de forma remota los equipos de frío y lanzaron un ciclo de descongelamiento forzado que llevó la temperatura a unos 50 °C. Las tiendas afectadas descartaron su producto fresco y congelado, y la fiscalía de París abrió una investigación.
Las estimaciones sobre la cantidad de tiendas variaron según la fuente, entre unas 350 y unas 700. Hay un dato más relevante que el número. Las cadenas afectadas no pertenecen a un mismo grupo y compiten entre sí. Lo que compartían era la tecnología de sus equipos de refrigeración, de un mismo fabricante según la prensa francesa. Más tarde, la agencia de ciberseguridad de Francia mencionó también equipos de otras dos marcas.
Un problema que va más allá de supermercados
La cadena de frío de un medicamento, un producto biológico o un reactivo depende de cámaras, heladeras y freezers que se controlan o se monitorean a través de software. Algunos de esos equipos admiten acceso remoto, ya sea para soporte del proveedor o para la gestión desde otra sede.
En un supermercado, el costo de una falla así es el producto descartado. En la industria de la salud se suma la evaluación del impacto sobre el producto, el desvío, la investigación de causa raíz, la repercusión en el abastecimiento y el acceso al medicamento para el paciente y, si el producto ya fue distribuido, una decisión mucho más difícil.
No todas las organizaciones están expuestas de la misma manera. Depende de cómo esté configurado cada sistema, y eso solo se sabe evaluándolo.
Cuatro preguntas para revisar en su organización
1. ¿El peligro está en su análisis de riesgo?
- ¿Se identificó como modo de falla la modificación no autorizada de parámetros, como el setpoint, los ciclos de descongelamiento o los límites de alarma?
- ¿Qué controles existen para prevenirlo y, sobre todo, para detectarlo a tiempo?
2. ¿El acceso remoto está contemplado en la validación del sistema?
- ¿La especificación de requerimientos de usuario menciona el acceso remoto?
- ¿Están definidos los usuarios, perfiles y permisos, incluidos los del proveedor?
- ¿El audit trail registra los cambios de parámetros y alguien lo revisa?
3. ¿Cómo evalúa al proveedor del sistema de frío?
- ¿Está clasificado como proveedor crítico?
- ¿El acuerdo con el proveedor define cómo y cuándo accede de forma remota a los equipos?
- Si el proveedor detecta una vulnerabilidad en su software, ¿cómo se la comunicaría?
4. ¿Puede confiar en sus registros si una cámara sale de rango?
- ¿Los datos de temperatura tienen un respaldo independiente del sistema que controla el equipo?
- ¿El procedimiento de desvíos contempla la posibilidad de que el sistema haya sido manipulado?
Evaluar no requiere esperar a que algo falle
Un hecho externo como este es información nueva, y la gestión de riesgos de calidad prevé realizar el análisis cuando aparece información que puede cambiar la evaluación. No hace falta un incidente propio para hacerlo.
Si de esa revisión surgen modificaciones, como restringir accesos, agregar alarmas o cambiar la configuración de un sistema, esos cambios se gestionan a través del control de cambios y pueden requerir una revalidación.
Cómo podemos acompañarlo desde TH asesores
La protección informática de los sistemas es tarea de especialistas en ciberseguridad, y conviene que participen. Nuestro aporte está del lado de la calidad. Acompañamos la revisión del análisis de riesgo, la validación de sistemas computarizados, la calificación y auditoría de proveedores críticos, los perfiles térmicos y la validación de transporte en cadena de frío, con el objetivo de dejar capacidades instaladas en su equipo.